
Ekoparty 2023: la experiencia Hacker más grande de Latinoamérica
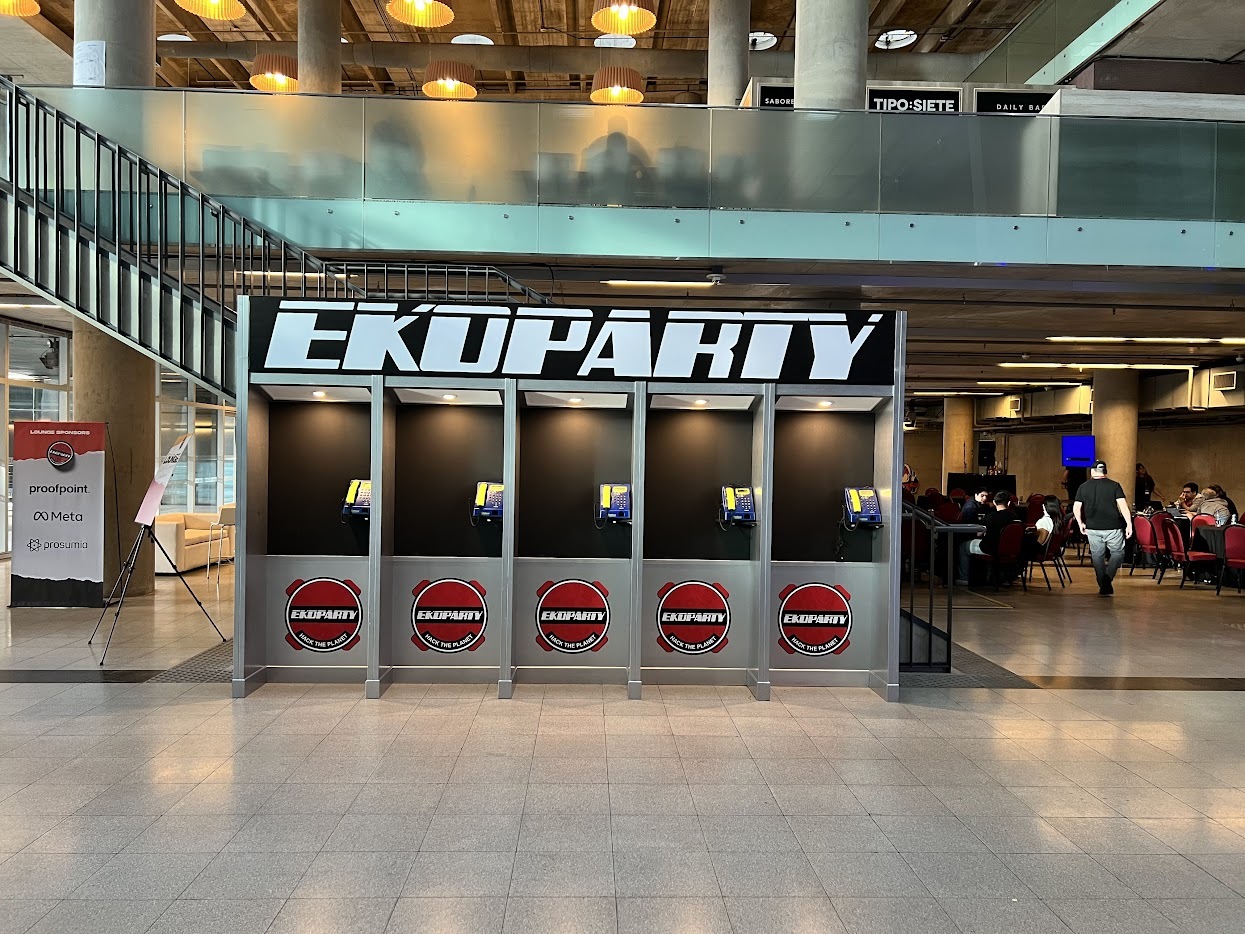
Durante los primeros días de noviembre se llevó a cabo la Ekoparty en su versión #19, una conferencia de seguridad que se celebra anualmente en Argentina. Este evento se ha convertido en uno de los encuentros más destacados en el campo de la ciberseguridad y la tecnología en América Latina. La cual reúne a expertos, investigadores y apasionados de la seguridad para compartir conocimientos.
Durante los tres días de la Ekoparty nos podemos encontrar actividades como:
Conferencias: la Ekoparty suele contar con una amplia variedad de conferencias las cuales cubren temas diversos, desde investigaciones sobre nuevos ataques, divulgaciones de vulnerabilidades, tendencias actuales y futuras en ciberseguridad.
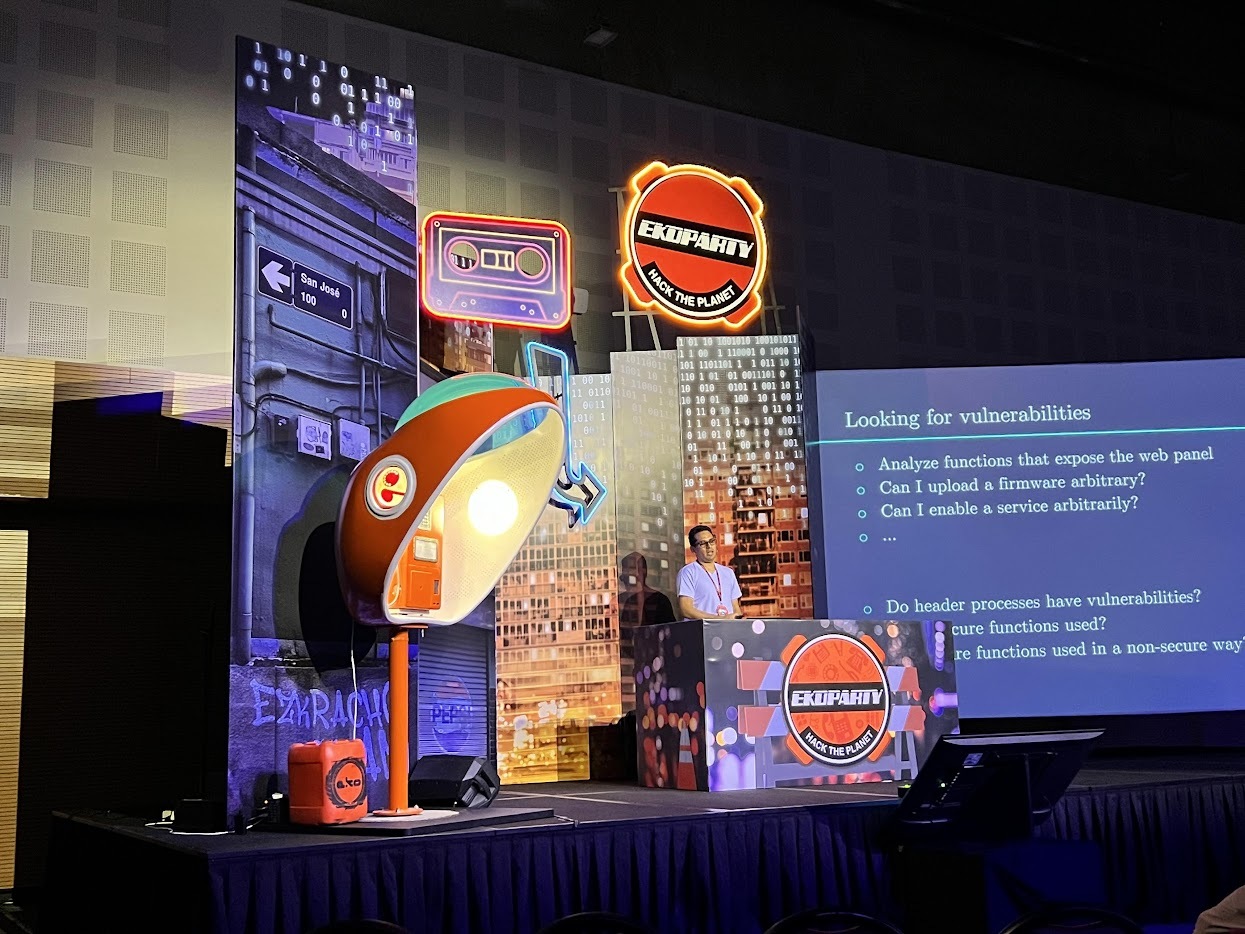
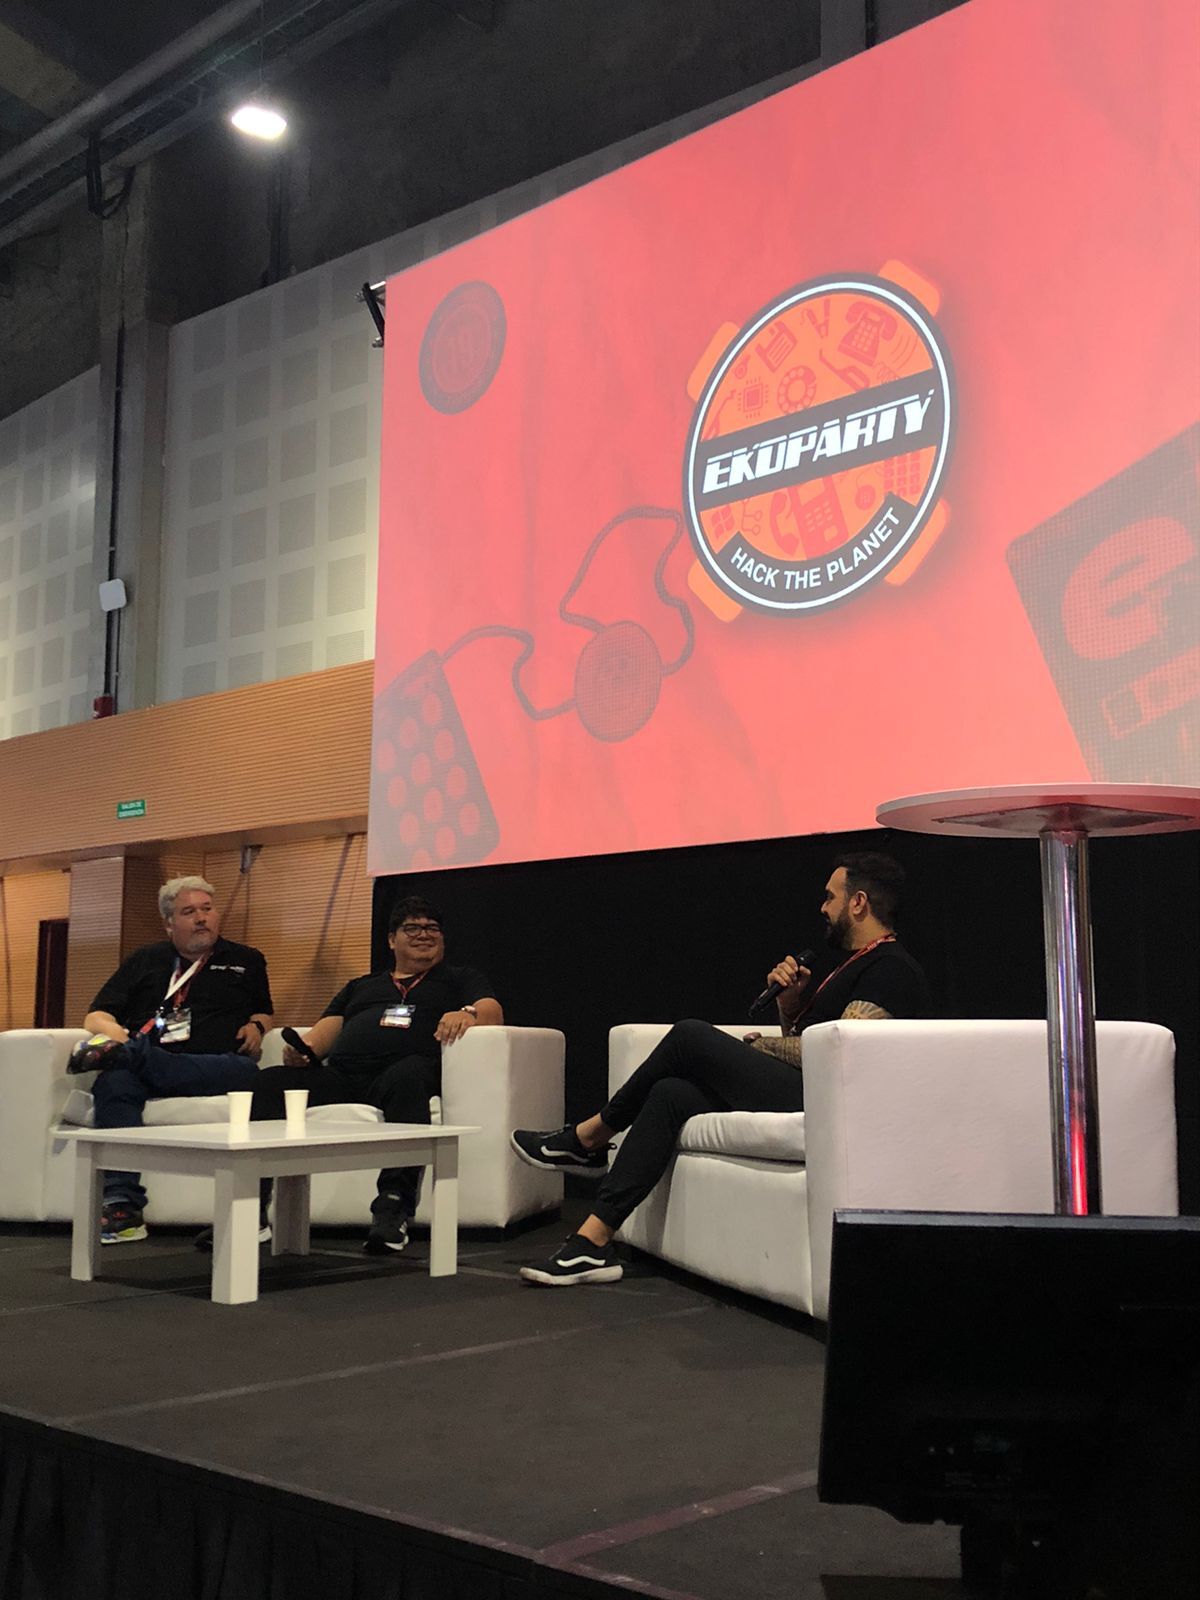
Josué Rojascon su charla A journey finding pre and postauth d-link router 0days en la cual nos cuenta el proceso realizado en el cual identificó diferentes vulnerabilidades
Talleres Prácticos: además de las charlas, el evento suele ofrecer talleres prácticos en los que los asistentes pueden aprender habilidades técnicas específicas relacionadas con la seguridad informática. Estos talleres son una oportunidad para adquirir experiencia práctica en áreas como el análisis de malware, conocimientos sobre hardware hacking, introducción al bug bounty.
Espacios o Villas: estos espacios ofrecen a los asistentes la oportunidad de participar en actividades prácticas, talleres, charlas y demostraciones relacionadas con temas específicos. Las villas son una parte integral de la conferencia y enriquecen la experiencia de los participantes al permitirles profundizar en áreas de interés particulares.
Entre las cuales podemos mencionar:
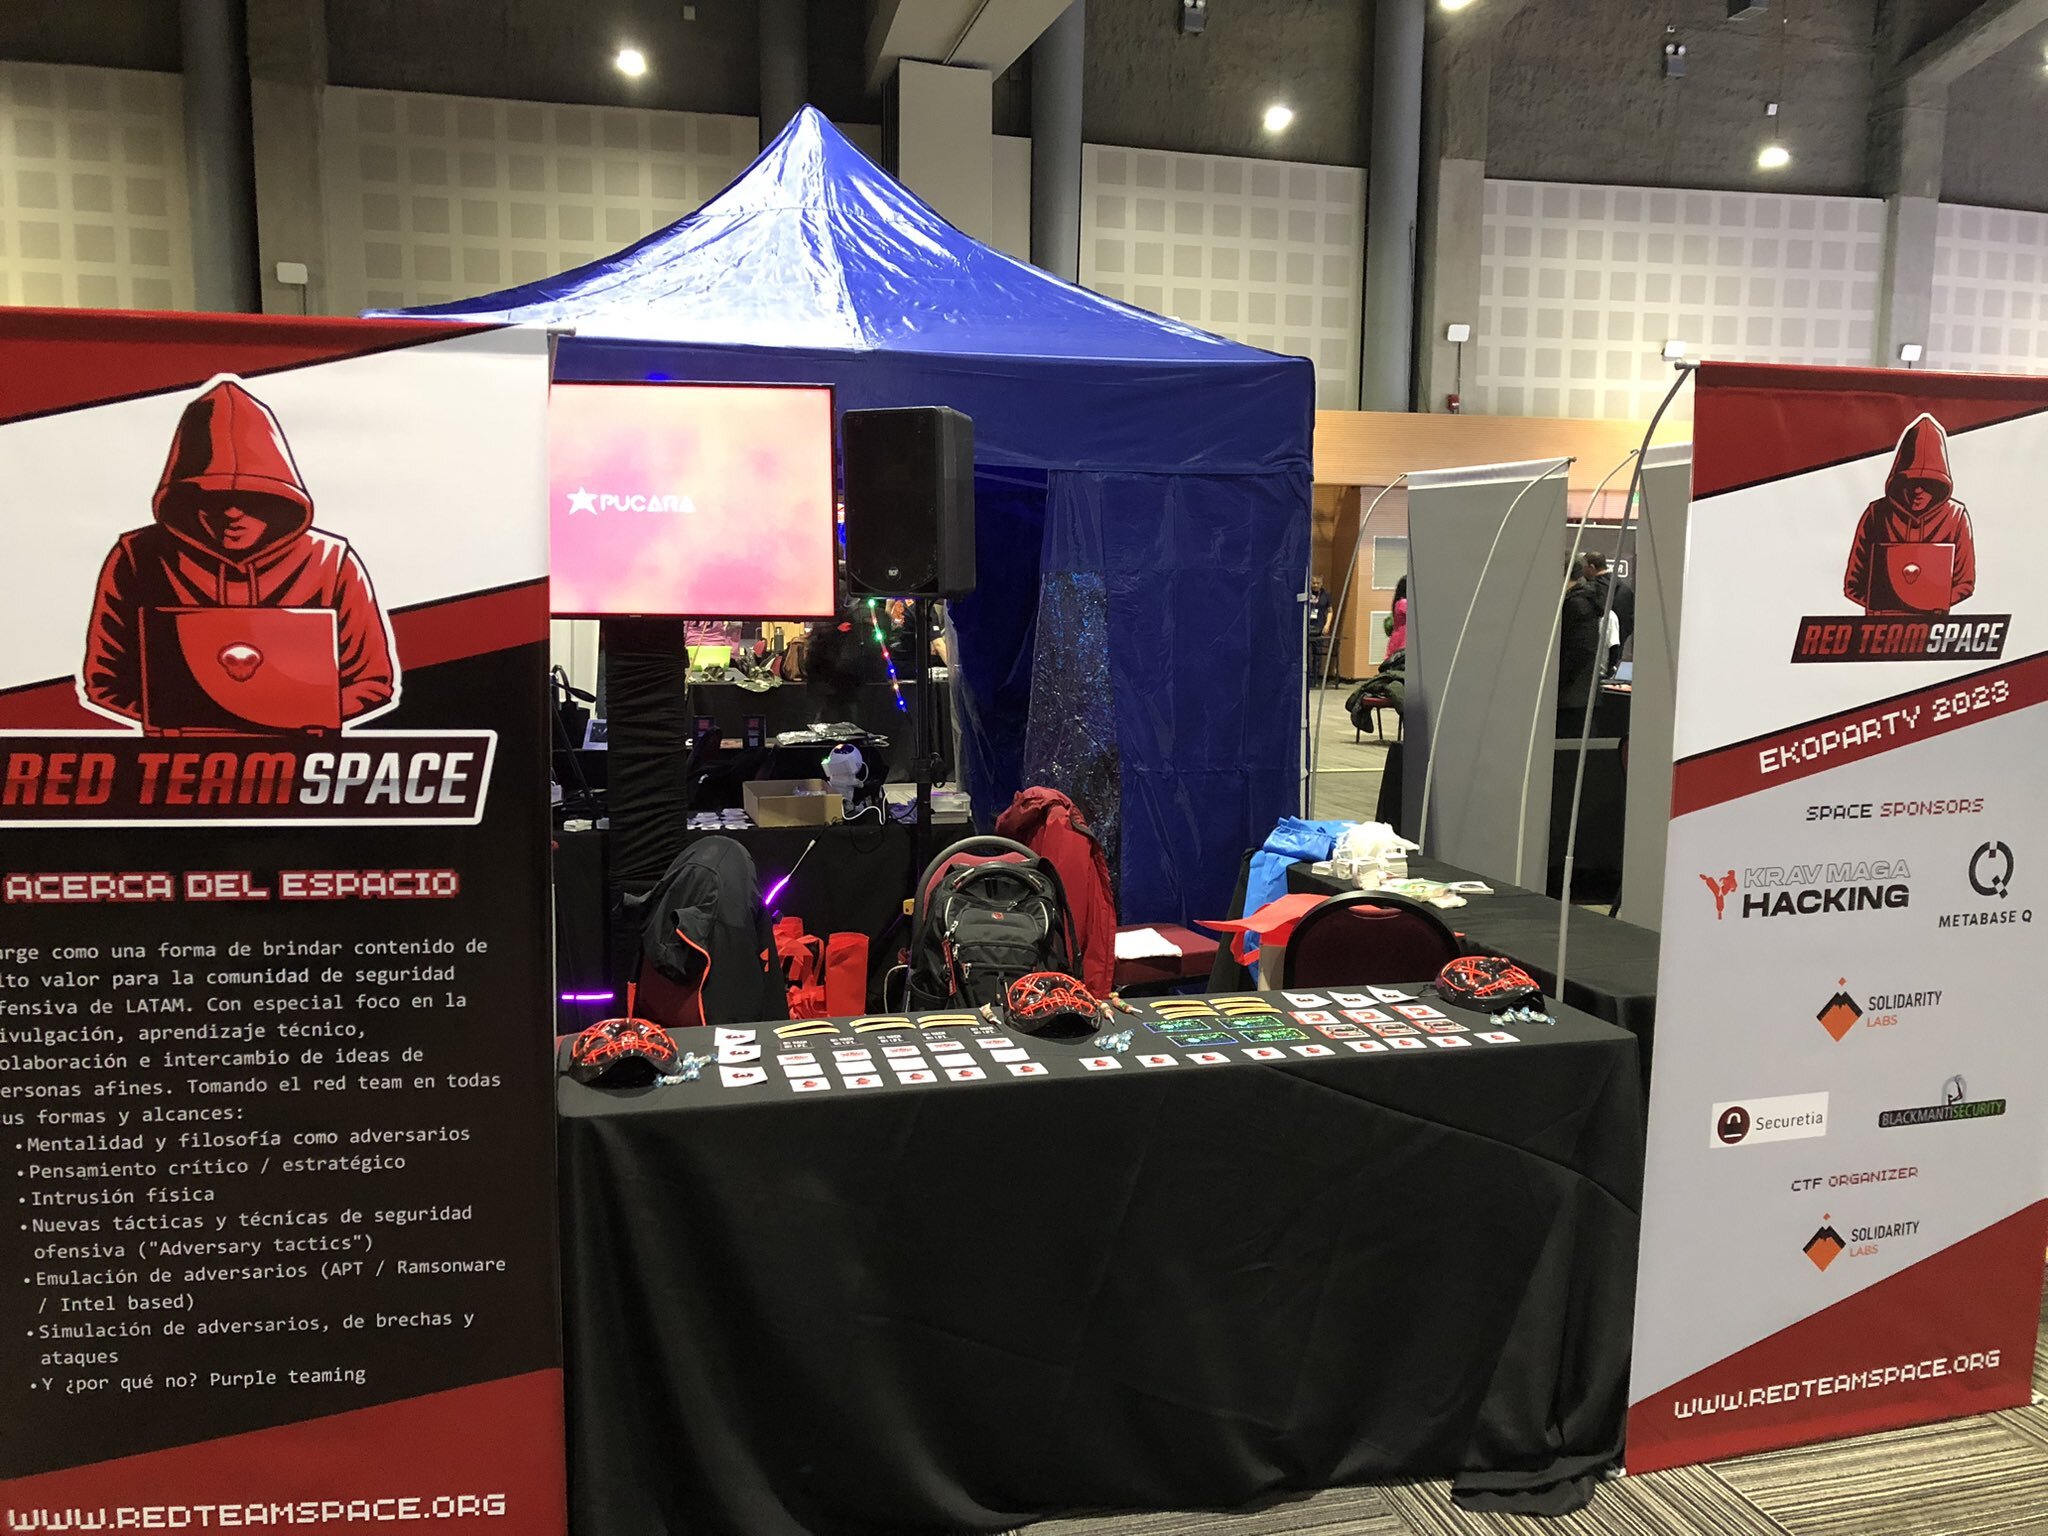
Espacio de Eko Red Team Space
Villa de CyberFinance:
Se centraría en la ciberseguridad y los desafíos relacionados con el sector financiero. En una villa de este tipo, los asistentes podrían esperar encontrar actividades y charlas relacionadas con la seguridad de sistemas de pago en línea, protección de datos financieros, prevención de fraudes, auditoría y cumplimiento en instituciones financieras, así como la seguridad de aplicaciones y servicios financieros.
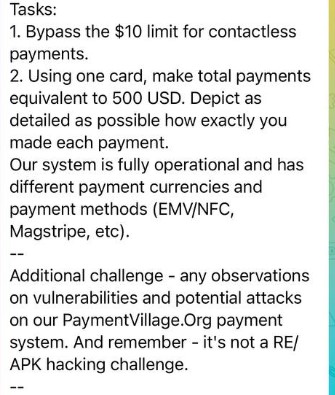
Como novedad este año se realizó el primer Card Challenge al estilo DEFCON con la ayuda de Timur Yunusov el cual organiza la villa de Payment y DEFCON. Este reto se centró en la identificación de múltiples vulnerabilidades en los sistemas de pagos.
-—————————————————————————––
Lista retos a resolver
-—————————————————————————––
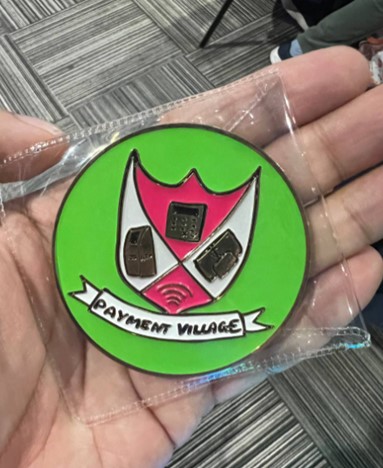
Miembro de Websec logra resolver parte de los retos y es premiado con el Coin.
Villa de Mobile Hacking:
Esta villa se enfoca en la seguridad de dispositivos móviles, en los cuales se abarcan temas sobre el análisis de aplicaciones móviles de iOS, Android y otros sistemas móviles populares, así como sobre el análisis de malware.
Por parte del equipo de Websec, César Calderón @__stux dio una presentación en la cual se abordó el tema de auditoría de aplicaciones móviles multiplataforma. La presentación y herramienta presentada la pueden obtener en el siguiente github.
Villa de Hardware Hacking:
Es un espacio dedicado a explorar y experimentar con la ingeniería inversa, la manipulación y la seguridad de dispositivos y componentes electrónicos.
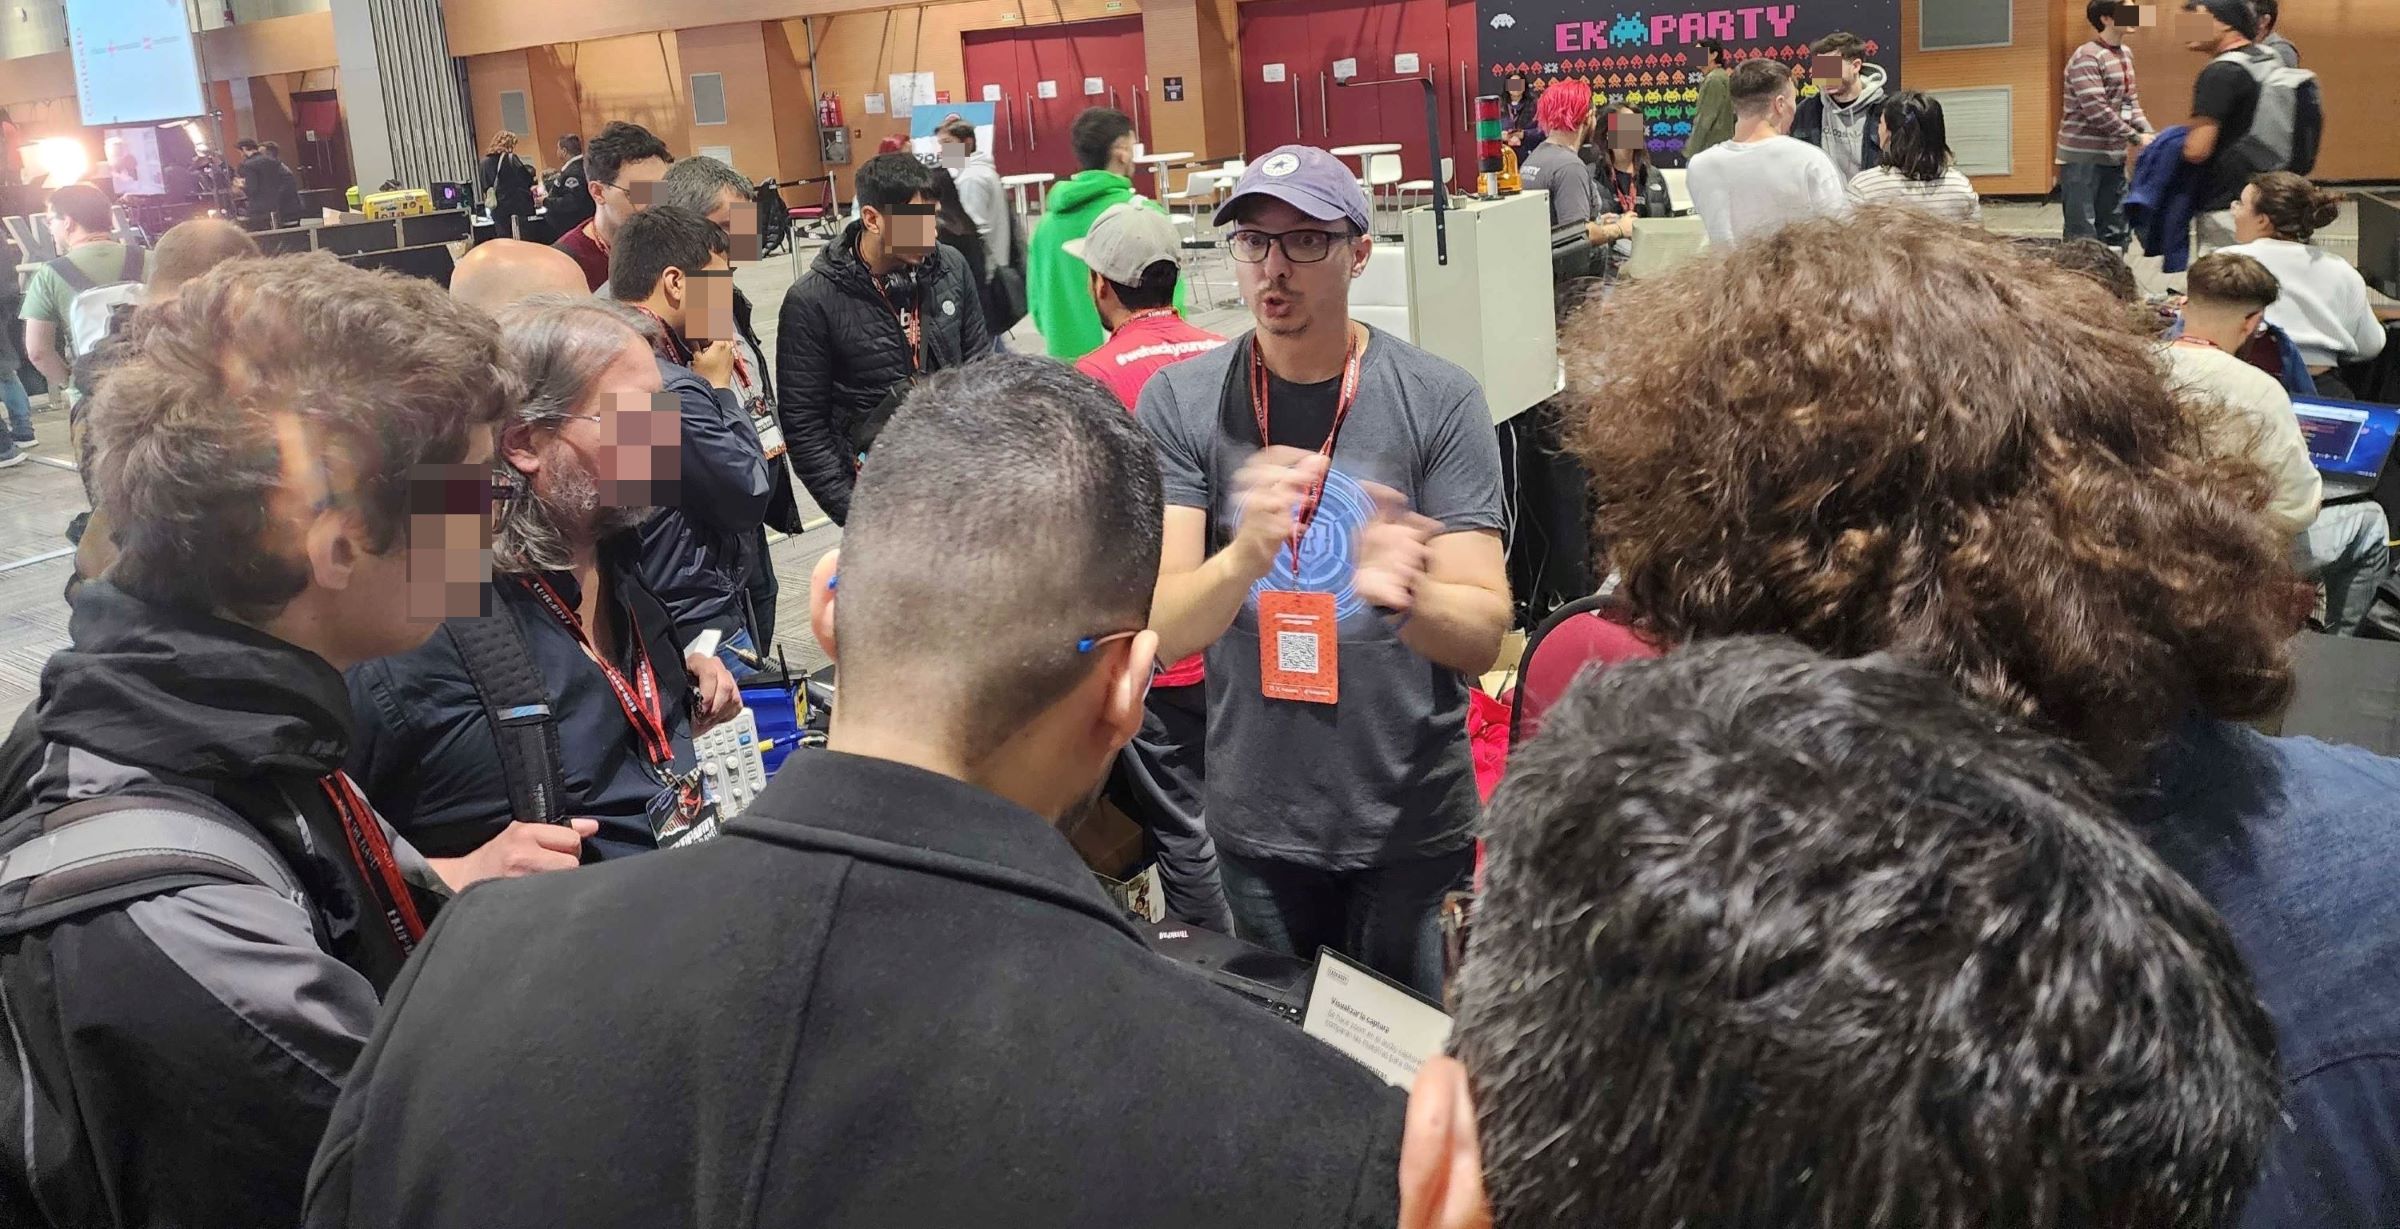
Durante los tres días Mariano Marino, miembro de Websec y organizador de este espacio estuvo brindando a los asistentes diferentes tipos de charlas y tips sobre cómo realizar diversas tareas.
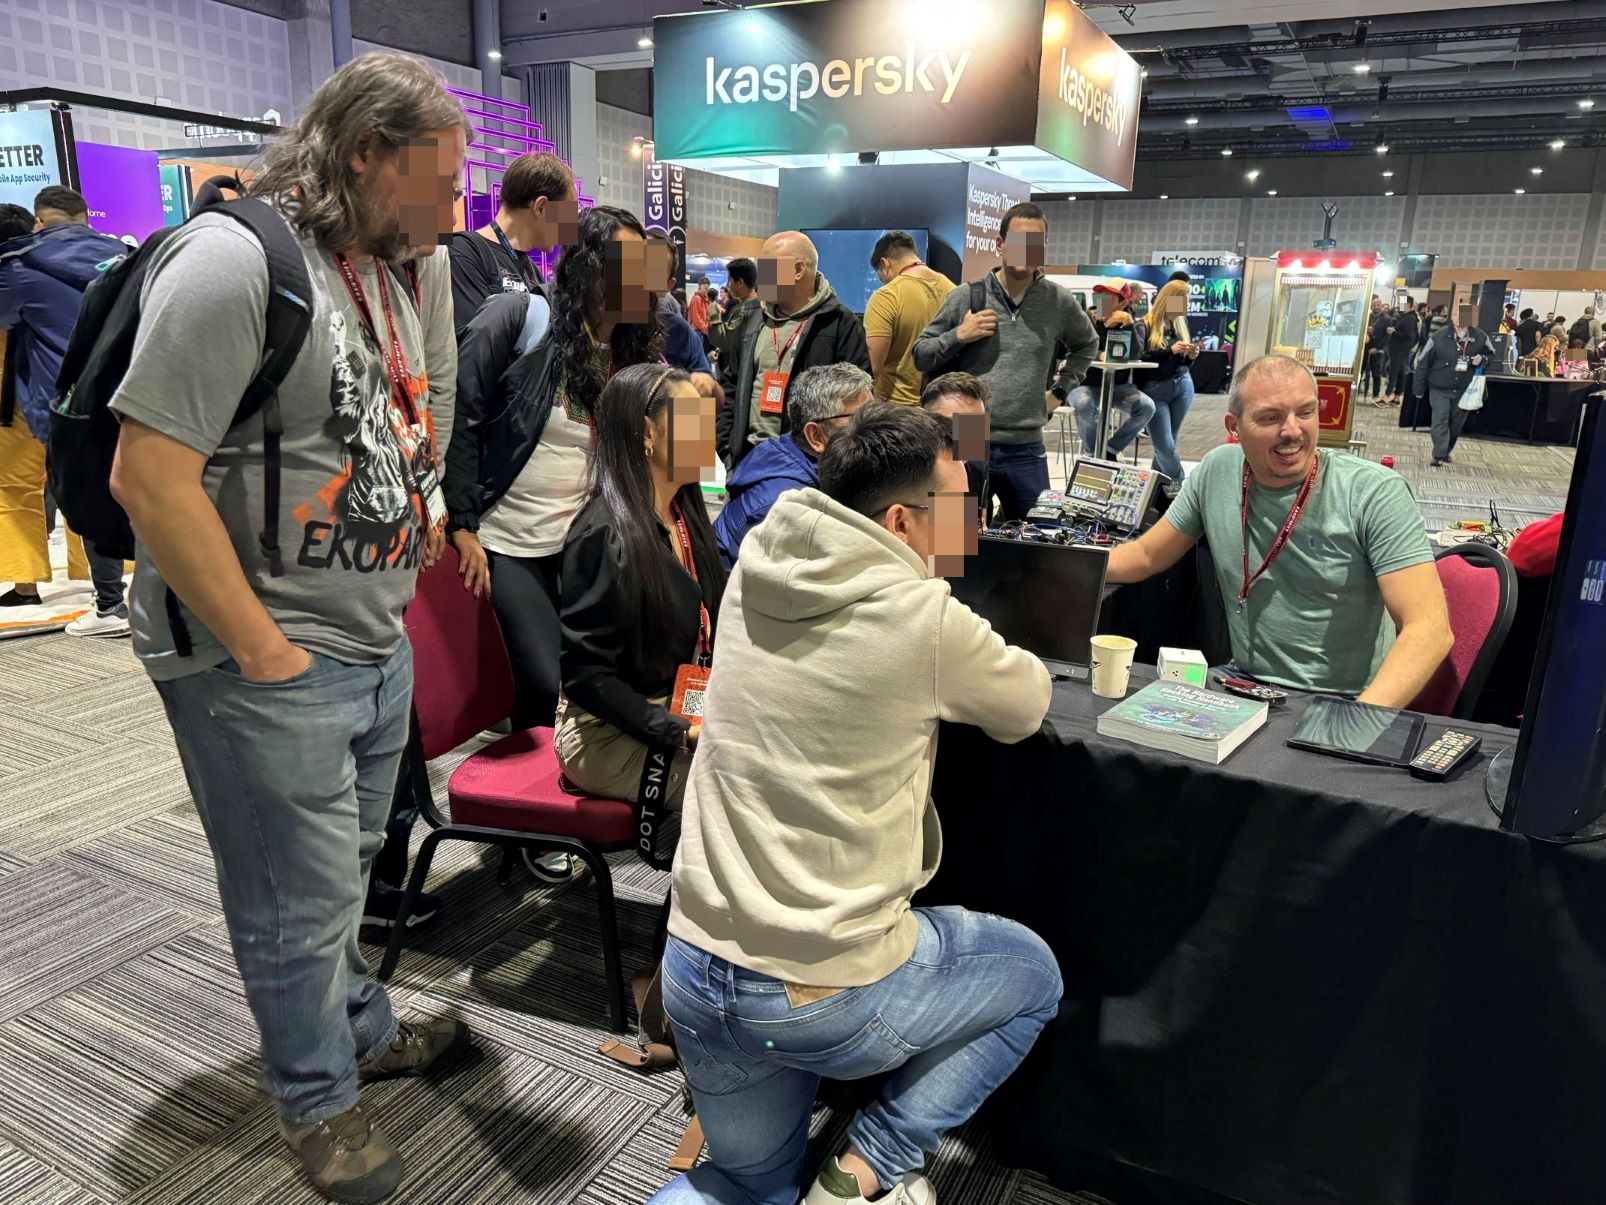
También se contó con la participación de Paulino Calderón y Jaime Restrepo en la Villa Freedom, el espacio sobre la #Privacidad y #LibertadDeExpresión en Internet hablando sobre el tema Humanos siendo Humanos, el uso de la Iot y la privacidad.
Capture The Flag (CTF): La Ekoparty a menudo organiza competencias de Capture The Flag, desafíos de seguridad en línea en los que los participantes resuelven problemas de seguridad para ganar puntos y premios. Este CTF es el principal de la conferencia, y a lo largo de los días podemos encontrar todo tipo de CTFs en las diferentes villas, así como con sus patrocinadores.
Main CTF organizado por NULL Life y Github
Durante la Eko es común que la gente haga algunas bromas. Entre las que podemos mencionar se encuentra el ataque de SPAM BLE, en el que varios asistentes recibieron múltiples solicitudes para conectarse equipos como audífonos a sus dispositivos de forma masiva. Como consejo, nunca olviden colocar su celular en modo avión su celular, apagar cualquier comunicación inalámbrica como NFC y Bluetooth en este tipo de conferencias ya que pueden ser víctimas de pequeñas bromas guiño, guiño.
Unas de las actividades que no debes perderte si es la primera vez que asistes a este evento es la de disfrutar un fernet en el camioncito de la locura, el famoso Wardriving, pero que hacemos acá. Deja te cuento: esta es una actividad que implica buscar y mapear redes inalámbricas, específicamente redes Wi-Fi, mientras se desplaza en un vehículo por algunas zonas de Buenos Aires con el fin analizar su seguridad, identificar puntos de acceso vulnerables o simplemente para fines de investigación.
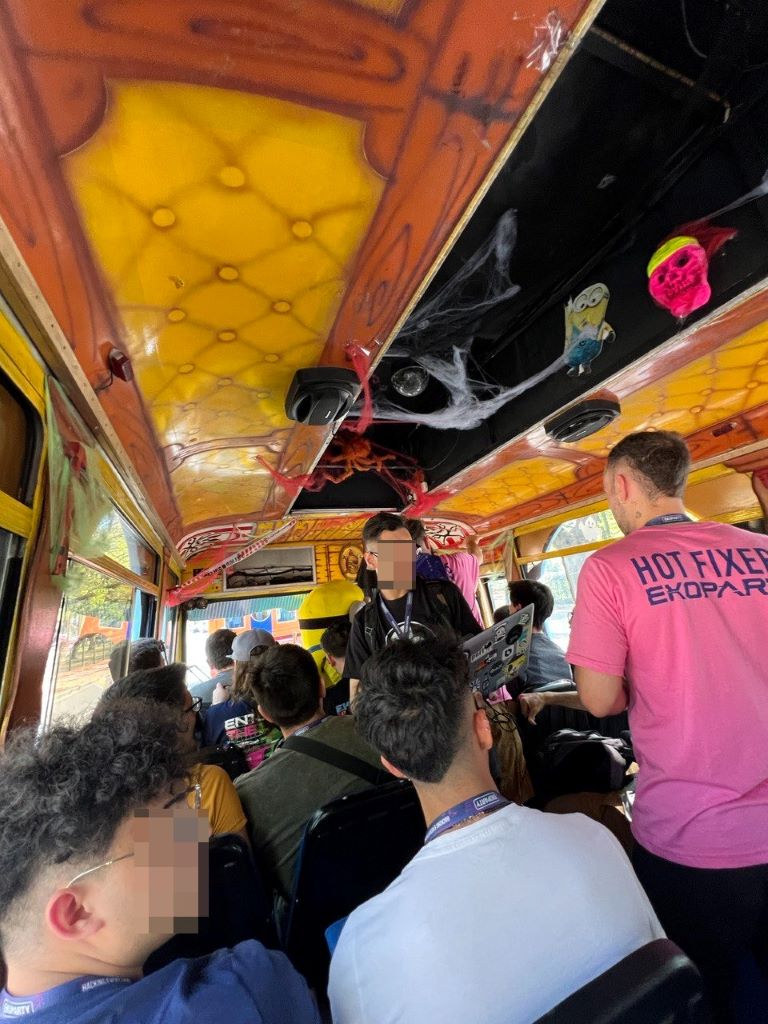
Actividad de Wardriving desde el barco pirata.
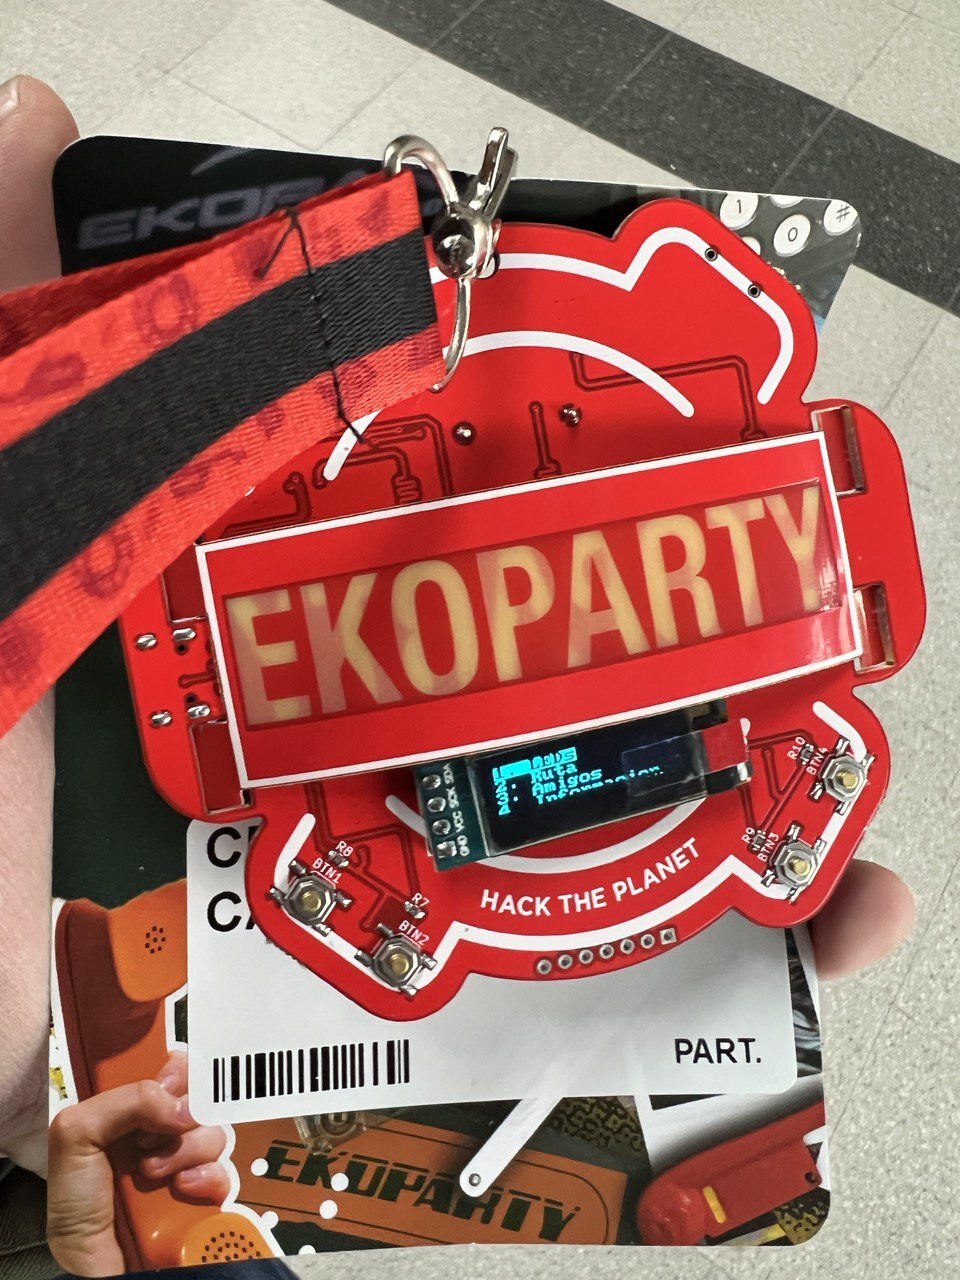
Por primera vez en la historia de la Ekoparty llega el primer badge electrónico creado por nuestros buenos amigos de Electronic Cats, con funciones interactivas y desafíos incorporados…
Asistir a esta conferencia es una experiencia enriquecedora que ofrece aprendizaje de alto nivel en una amplia variedad de temas de seguridad informática, interacción y networking con personas apasionadas por el hacking, la participación en actividades prácticas de varios CTFs y otro tipo de juegos organizados por los patrocinadores, aparte de ser una conferencia latina en la cual si no manejamos bien nuestro inglés para asistir a conferencias como DEFCON o Black Hat es una gran opción, dejando la parte de irnos a comer los maravillosos asados y disfrutar un buen vino en Buenos Aires.