
Detector de Puertas Traseras 2.0
Los principales dispositivos de interconexión en México contienen puertas traseras que ponen en riesgo la confidencialidad de los datos transmitidos. El Detector de Puertas Traseras de Websec te permitirte comprobar que la información de tu red no se encuentre en peligro al usar alguno de estos dispositivos de interconexión de redes vulnerable.
Esta herramienta ha sido diseñada para permitirle a cualquier usuario evaluar rápidamente la seguridad de su red de trabajo. En la mayoría de los casos bastará solo dos clicks para llevar a cabo el análisis.
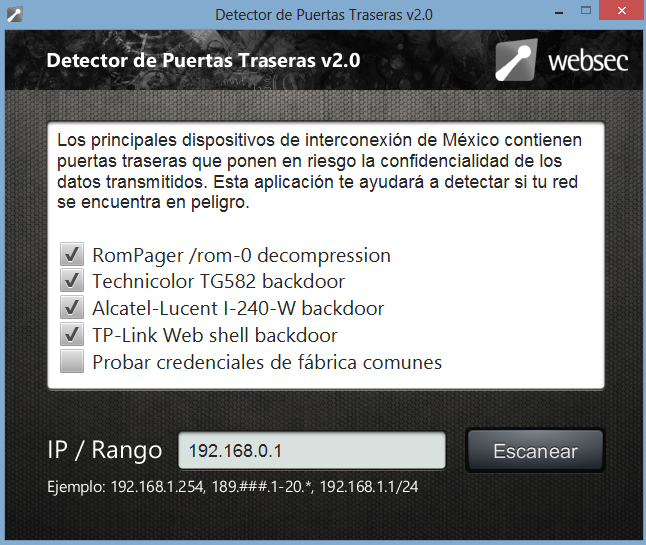
La versión 2.0 de la herramienta realiza las siguientes pruebas:
- Comprueba la existencia de las cuentas predeterminadas más comunes
- Detecta puertas traseras en dispositivos:
- TP-Link.
- RomPager
- Technicolor TG582
- Alcatel Lucent I-240
Sus comentarios son bienvenidos a info@websec.mx.
Creditos
Esta herramienta fue publicada gracias a la participación de Pedro Joaquín, Christian Yerena, Roberto Betancourt y Paulino Calderón.
Descarga
A continuación podrán encontrar los ejecutables para Windows, Mac OS X y Linux. Además también encontrarán el archivo .jar para los que ya cuenten con la máquina virtual de Java:
Java (Standalone)
http://www.websec.mx/files/DPT/DPT.jar
Windows
http://www.websec.mx/files/DPT/bundle-windows.zip
Mac OS X
http://www.websec.mx/files/DPT/bundle-mac.zip
Linux
http://www.websec.mx/files/DPT/bundle-linux.zip
Preguntas frecuentes (FAQ)
Si tienen más dudas envienlas a info@websec.mx
- ¿Qué sistemas operativos soporta la herramienta?
- ¿Cómo se usa la herramienta?
- Me sale un mensaje que dice que no se pudo detectar el gateway de mi red. ¿Qué hago?
- ¿Requiere de conexion a Internet la herramienta?
- La herramienta ha detectado dispositivos vulnerables en mi red, ¿ahora que?
- ¿Qué sistemas operativos soporta la herramienta?
- ¿Se puede usar la herramienta con openjdk?
¿Qué sistemas operativos soporta la herramienta?
El detector de puertas traseras fue hecho en Java para correr en cualquier sistema con la maquina virtual. Sin embargo, tambien hemos preparado paquetes auto contenidos para Windows, MacOSX y Linux para las personas que no cuenten con Java RE o SDK.
¿Cómo se usa la herramienta?
Hemos preparado este video para demostrar como funciona la herramienta.
Me sale un mensaje que dice que no se pudo detectar el gateway de mi red. ¿Qué hago?
La herramienta intenta detectar automaticamente el gateway basandose en las utilerias traceroute y tracert en sistemas Windows y UNIX respectivamente. Sin embargo, existen sistemas que no tienen instalada esta utilería. Puedes instalarlas o buscar algún metodo alterno para encontrar tu gateway.
¿Requiere de conexión a Internet la herramienta?
La herramienta no requiere de una conexion a internet para ser ejecutada contra objetivos locales. Sin embargo la funcionalidad de auto detectar gateway si la requiere para trazar una ruta a un host remoto.
La herramienta ha detectado dispositivos vulnerables en mi red, ¿Ahora que?
Recomendamos altamente dejar de utilizarlo. Desafortunadamente los parches no estan disponibles para estas vulnerabilidades.
¿Qué tipo de redes pueden ser escaneadas con esta herramienta?
El Detector de Puertas Traseras puede ser ejecutado contra objetivos en una red local u objetivos remotos. Además se pueden usar mascaras de red, wildcards y rangos para describir direcciones.
¿Se puede usar la herramienta con openjdk?
No. Desafortunadamente la herramienta depende de JavaFX el cual no es soportado por OpenJDK por el momento. Sin embargo hemos publicado ejecutables auto contenidos para diferentes configuraciones.